
C’est une question qu’on nous pose presque à chaque premier appel avec un directeur technique ou un responsable informatique. “On nous a dit qu’on devrait faire un pentest mais notre prestataire actuel parle d’audit de sécurité. C’est la même chose ?”
La réponse courte : non. Et confondre les deux peut vous coûter cher soit parce que vous payez pour quelque chose de moins complet que ce dont vous avez besoin, soit parce que vous engagez une prestation trop lourde pour votre situation réelle.
Voici ce que vous devez savoir pour décider en connaissance de cause.
Ce que recouvre vraiment un audit de sécurité
Un audit de sécurité, dans son sens le plus courant, est une évaluation structurée de votre posture de sécurité. Il s’agit d’un examen méthodique souvent documentaire autant que technique qui compare votre environnement à un référentiel de bonnes pratiques.
Concrètement, un audit peut inclure :
- La revue de votre politique de sécurité interne (gestion des accès, mots de passe, procédures)
- L’analyse de la configuration de vos systèmes (serveurs, pare-feux, Active Directory)
- La vérification de la conformité à un standard ISO 27001, NIS2, RGPD, DORA selon votre secteur
- L’identification des vulnérabilités connues via des outils de scan automatisé
- Des entretiens avec les équipes techniques et les utilisateurs
L’audit produit un rapport de conformité et une liste de recommandations priorisées. Il vous dit où vous en êtes et ce qu’il faudrait corriger. Mais et c’est fondamental il ne teste pas activement si ces failles sont exploitables dans votre contexte spécifique. Un hacker éthique France et partout en Europe pourra mieux vous situez dessus.
C’est là qu’intervient le pentest.
Ce qu’est vraiment un pentest et ce qu’il n’est pas | Pentest entreprise
Un test d’intrusion (pentest) est une simulation d’attaque réelle, menée par des experts qui cherchent activement à compromettre vos systèmes exactement comme le ferait un attaquant malveillant, mais dans un cadre contractuel défini et maîtrisé.
Le pentesteur ne se contente pas de lister les vulnérabilités connues. Il les exploite. Il enchaîne les failles. Il cherche le chemin réel qui mène depuis un point d’entrée externe jusqu’à vos données les plus sensibles.
Un pentest (Pentest entreprise) bien conduit répond à des questions que l’audit ne pose pas :
- Un attaquant peut-il réellement exploiter cette vulnérabilité dans votre environnement ?
- Combien de temps faut-il pour atteindre votre base de données clients depuis Internet ?
- Est-ce qu’un employé malveillant pourrait élever ses privilèges et accéder au système de paie ?
- Vos outils de détection (SIEM, EDR) repèrent-ils une intrusion en cours ?
Il y a plusieurs types de pentests selon le niveau d’information fourni à l’expert au départ :
Black box : L’expert n’a aucune information sur votre infrastructure. Il part de zéro, comme un attaquant externe. C’est le scénario le plus réaliste pour tester votre exposition réelle.
White box : L’expert a accès à tout code source, architecture, credentials de test. C’est le plus exhaustif techniquement, idéal pour tester une application spécifique en profondeur.
Grey box : Le scénario intermédiaire, le plus courant en pratique. L’expert dispose d’un accès utilisateur standard comme un employé ou un client et cherche à escalader ses privilèges.
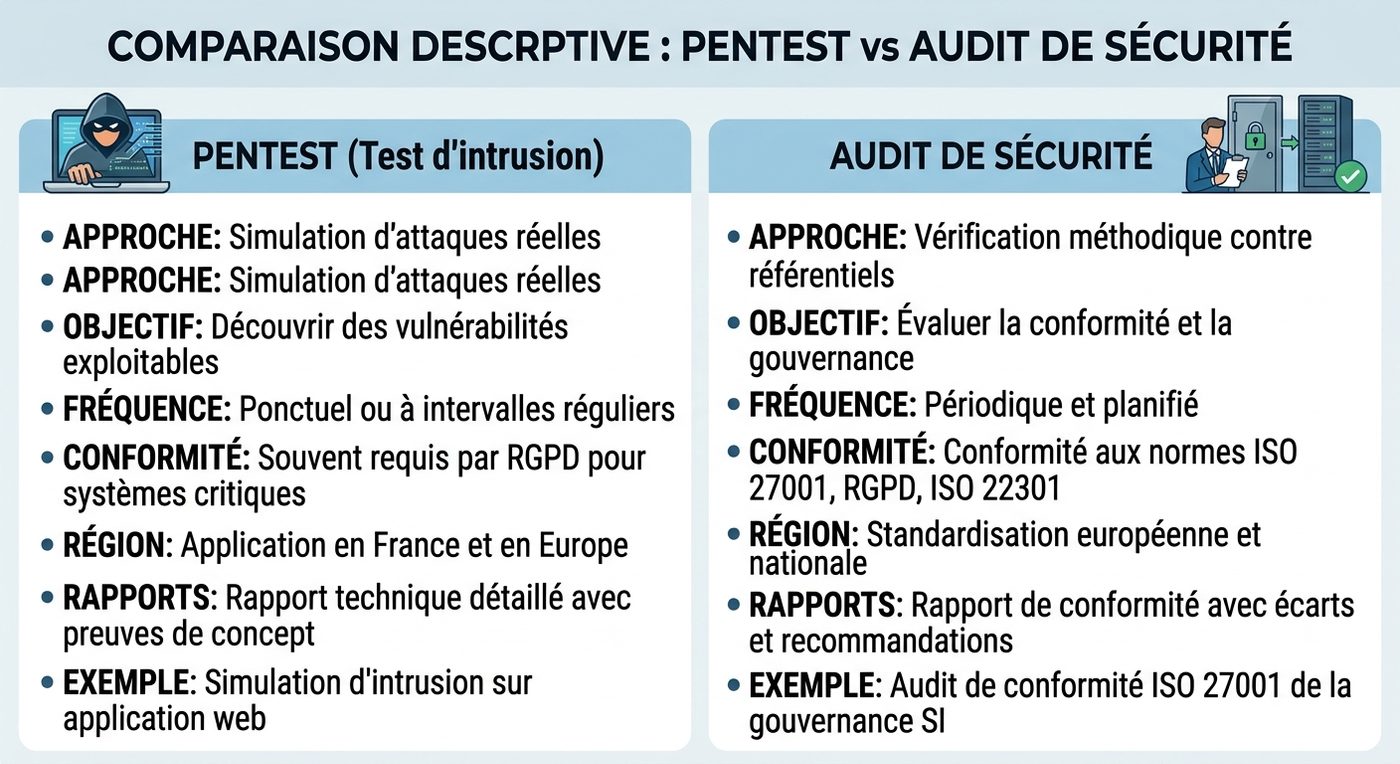
Les différences fondamentales en un coup d’œil
L’audit est une photographie. Il vous dit ce qui existe, ce qui est mal configuré, ce qui manque. Il s’appuie principalement sur l’observation, l’analyse documentaire et les scans automatisés. Il est souvent guidé par un référentiel externe (ISO, NIS2).
Le pentest est un crash test. Il prend les failles identifiées ou non identifiées et cherche à les exploiter réellement, en chaîne, pour mesurer l’impact concret d’une attaque réussie.
Un audit peut identifier qu’un port RDP est ouvert sur un serveur. Un pentest, lui, va tenter de s’y connecter, de bruteforcer les credentials, et si ça fonctionne, va cartographier ce qu’un attaquant peut faire depuis cette position.
Ces deux démarches ne s’opposent pas elles se complètent. Mais elles ne répondent pas aux mêmes questions et ne s’adressent pas aux mêmes situations.
Lequel choisir selon votre situation ?
C’est la vraie question. Et la réponse dépend de trois facteurs : votre maturité sécurité actuelle, votre contexte réglementaire, et ce que vous cherchez à démontrer ou à comprendre.
Vous n’avez jamais fait évaluer votre sécurité
Commencez par un audit. Pas parce que le pentest est inutile, mais parce que si votre environnement comporte des failles basiques ports ouverts inutilement, mots de passe par défaut non changés, absence de segmentation réseau un pentest va les trouver très vite, facturer le temps passé, et vous remettre un rapport qui ressemble à une liste de courses. L’audit d’abord vous donne une base de travail et vous permet de corriger les problèmes évidents avant d’engager un test d’intrusion qui mesure vraiment votre niveau de résistance.
Vous devez vous conformer à un standard réglementaire
L’audit est généralement ce que demandent les référentiels de conformité ISO 27001, NIS2, DORA pour les institutions financières, HDS pour les données de santé. Ces certifications exigent une documentation formelle de votre posture de sécurité, des procédures écrites, un plan de traitement des risques. Le pentest peut être un élément du dossier, mais il ne remplace pas le travail documentaire.
Vous avez une application web ou mobile exposée
Là, le pentest est incontournable, contacter expert pentest. Une application en production, accessible depuis Internet, avec des données utilisateurs, est une cible directe. L’audit vous dira si votre code suit les bonnes pratiques OWASP. Le pentest vous dira si quelqu’un peut réellement voler les données de vos clients aujourd’hui. Si vous sortez une nouvelle version d’une application ou intégrez un nouveau système de paiement, un pentest ciblé avant la mise en production est une mesure de sécurité, pas un luxe.
Vous subissez ou avez subi une tentative d’intrusion
Le pentest et plus précisément un test en grey ou black box reproduit le scénario de l’attaque réelle. Il permet de comprendre par où l’attaquant est entré ou aurait pu entrer, et de mesurer l’efficacité de vos défenses. C’est aussi un argument concret vis-à-vis de votre direction, de votre conseil d’administration ou de vos assureurs.
Vous êtes une PME avec un budget limité
C’est un cas concret qu’on rencontre souvent. La vérité : un pentest complet sur un périmètre large coûte entre 3 000 et 15 000 € selon la taille de l’infrastructure et la durée du test. Pour une PME de 20 personnes, c’est un investissement significatif.
Notre recommandation dans ce cas : un pentest ciblé. Plutôt que de tester l’ensemble de votre infrastructure, on cible ce qui est vraiment exposé votre site web, votre application métier principale, votre messagerie. C’est plus abordable, plus rapide, et les résultats sont directement actionnables.
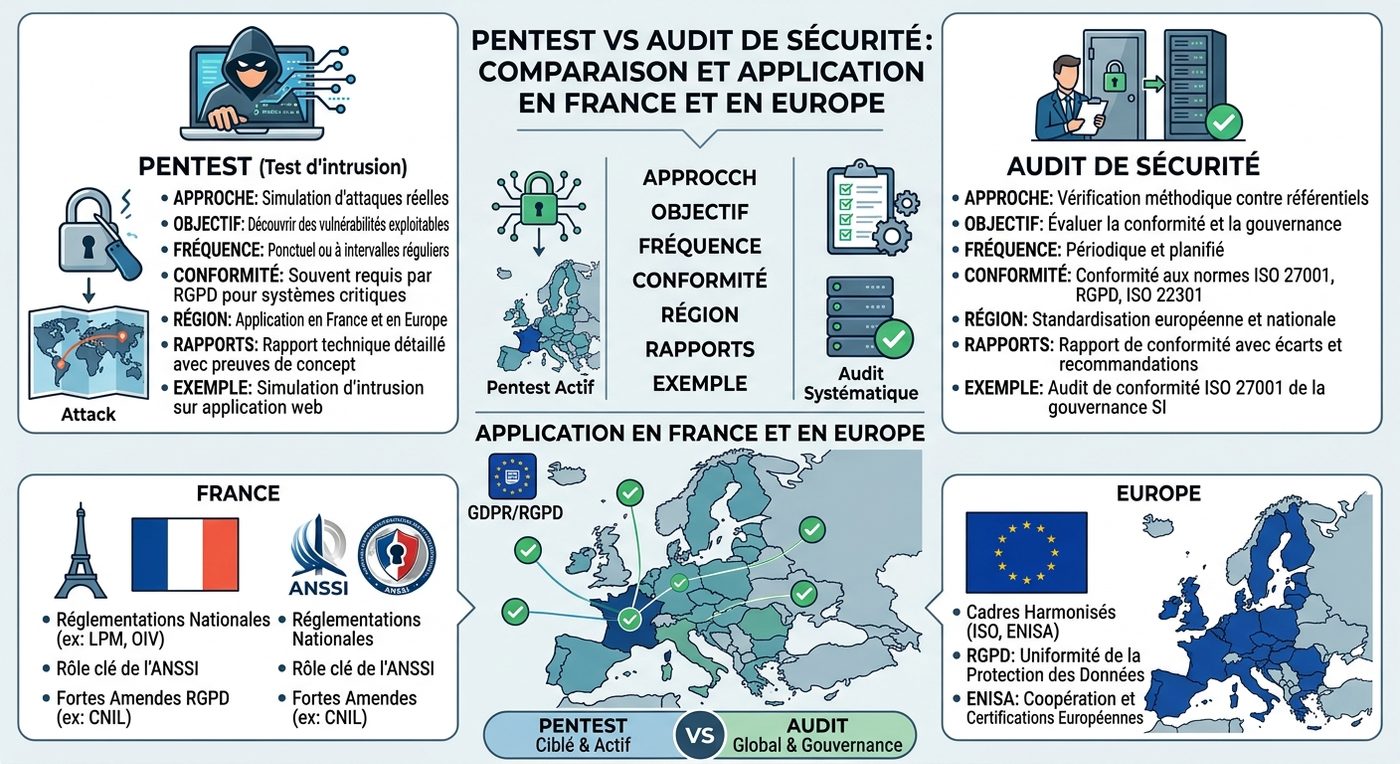
Étude de cas : une PME industrielle face à une obligation NIS2 | Expert cybersécurité certifié France
Pour illustrer concrètement la complémentarité des deux démarches, voici un cas tiré de notre activité (détails anonymisés).
Une PME industrielle de 85 personnes, sous-traitante d’un groupe du CAC 40, se voit imposer par son donneur d’ordre une conformité NIS2 pour maintenir son contrat. Le DSI interne seul responsable IT de la structure ne sait pas par où commencer.
Phase 1 — Audit de conformité NIS2 (3 semaines) | Expert cybersécurité certifié France
Nous conduisons un audit complet : revue des politiques de sécurité (inexistantes pour l’essentiel), analyse de la configuration réseau, inventaire des actifs numériques, entretiens avec les 5 managers clés. Le rapport identifie 23 points de non-conformité, dont 7 critiques.
Parmi les problèmes les plus sérieux : des accès VPN avec des credentials partagés entre plusieurs techniciens de maintenance externe, sans authentification multi-facteurs. Un Active Directory avec 14 comptes administrateurs actifs dont 6 n’avaient pas été utilisés depuis plus de 18 mois. Une sauvegarde automatique configurée pour écrire sur un lecteur réseau accessible depuis tous les postes. Grace a nos expert cybersécurité certifié France.
Phase 2 — Pentest ciblé (5 jours) | Contacter expert pentest
Après correction des problèmes les plus critiques, nous conduisons un test d’intrusion en grey box, simulant le profil d’un technicien de maintenance externe avec des accès VPN standards.
Résultat : en moins de 4 heures, notre expert atteint un serveur de production contenant des plans industriels confidentiels. Le chemin : exploitation d’une vulnérabilité sur un VPN client non mis à jour → mouvement latéral vers un poste administrateur non surveillé → accès au partage réseau contenant les sauvegardes → extraction des données.
Ce résultat qu’aucun scan automatisé ni aucun audit documentaire n’aurait mis en évidence avec cette clarté a déclenché un plan de remédiation immédiat et a justifié l’investissement en sécurité auprès de la direction générale.
C’est ça, la valeur d’un pentest : il transforme une liste de vulnérabilités abstraites en un scénario d’attaque réel, avec un impact mesurable.
Ce que nos certifications apportent concrètement à ces missions
Nous le disons souvent, mais ça mérite d’être expliqué : les certifications CEH, CISSP et OSCP que détiennent nos experts ne sont pas des diplômes académiques. Ce sont des certifications pratiques, délivrées sur épreuve, qui attestent d’une capacité réelle à conduire des tests d’intrusion et à gérer des incidents de sécurité dans des environnements réels.
CEH (Certified Ethical Hacker) | Hacker éthique France Délivré par l’EC-Council, il couvre les méthodologies d’attaque et les outils utilisés par les attaquants réels. C’est le socle.
OSCP (Offensive Security Certified Professional) C’est la certification la plus exigeante en pentest offensif. Elle s’obtient via un examen de 24 heures en conditions réelles : compromettre un réseau entier sans assistance. Elle est vérifiable en ligne sur le registre Offensive Security.
CISSP (Certified Information Systems Security Professional) Orienté management et architecture de sécurité, il est requis pour les missions d’audit et de conseil stratégique.
Quand vous engagez un expert certifié OSCP pour un pentest, vous n’engagez pas quelqu’un qui a lu des tutoriels. Vous engagez quelqu’un qui a prouvé, dans un environnement contrôlé mais exigeant, qu’il peut compromettre des systèmes complexes de manière méthodique. Expert cybersécurité certifié France et partout en Europe.
Questions fréquentes
Un pentest peut-il faire tomber notre système en production ?
C’est une inquiétude légitime. Un pentest professionnel est conduit avec soin pour éviter tout impact sur la production. Nous définissons contractuellement le périmètre, les horaires d’intervention (souvent hors heures de bureau pour les tests les plus intrusifs) et les limites à ne pas franchir. Cela dit, certaines failles un serveur mal configuré, par exemple peuvent révéler une fragilité existante. C’est précisément pour ça qu’on le test avant qu’un attaquant réel ne le découvre.
Quelle est la durée typique d’un pentest ?
Pour une PME avec un périmètre ciblé (une application web, par exemple), comptez 2 à 5 jours. Pour une infrastructure plus large, avec plusieurs systèmes interconnectés, la durée peut aller de 1 à 3 semaines. Nous définissons le périmètre et la durée estimée avant tout engagement.
Le rapport est-il utilisable pour notre assurance cyber ?
Oui. Un rapport de pentest professionnel, avec méthodologie documentée et résultats détaillés, est généralement accepté par les assureurs cyber comme preuve de diligence raisonnable. Certains assureurs l’exigent désormais pour les contrats au-dessus d’un certain niveau de couverture.
Faut-il refaire un pentest chaque année ?
C’est recommandé et de plus en plus exigé par les référentiels réglementaires. Un environnement évolue : nouvelles applications, nouveaux accès, nouvelles intégrations. Une vulnérabilité inexistante il y a 12 mois peut apparaître suite à une mise à jour ou un changement d’architecture.
Pour résumer
Un audit de sécurité vous dit où vous en êtes par rapport aux bonnes pratiques et aux référentiels. Il documente, liste, recommande.
Un pentest vous dit ce qu’un attaquant peut faire dans votre environnement aujourd’hui. Il prouve, démontre, et mesure l’impact réel des failles.
Les deux ont leur place. Le bon choix dépend de votre maturité, de votre contexte réglementaire et de ce que vous cherchez à comprendre ou à démontrer. Un hacker éthique France est le choix ideal pour vous guider.
Si vous n’êtes pas sûr de ce dont vous avez besoin, c’est exactement le type de question que nous traitons lors d’une première consultation gratuite. Pas de devis immédiat, pas de pression commerciale : un échange technique pour comprendre votre situation et vous orienter vers la démarche la plus pertinente.
Contactez-nous : contact@hackersprodige.com Première consultation gratuite Réponse sous 2h ouvrées
